Samo hasło, nawet bardzo skomplikowane, dziś już nie wystarcza, by skutecznie chronić dostęp do panelu administracyjnego strony internetowej. Wycieki baz danych, ataki typu brute force czy phishing sprawiają, że hasła – choćby najsilniejsze – mogą trafić w niepowołane ręce. Właśnie dlatego coraz więcej systemów, w tym autorski CMS/CRM stworzony na potrzeby SeoWisely.pl, wykorzystuje dodatkową warstwę zabezpieczeń: weryfikację dwuetapową, czyli 2FA.
Czym jest 2FA?
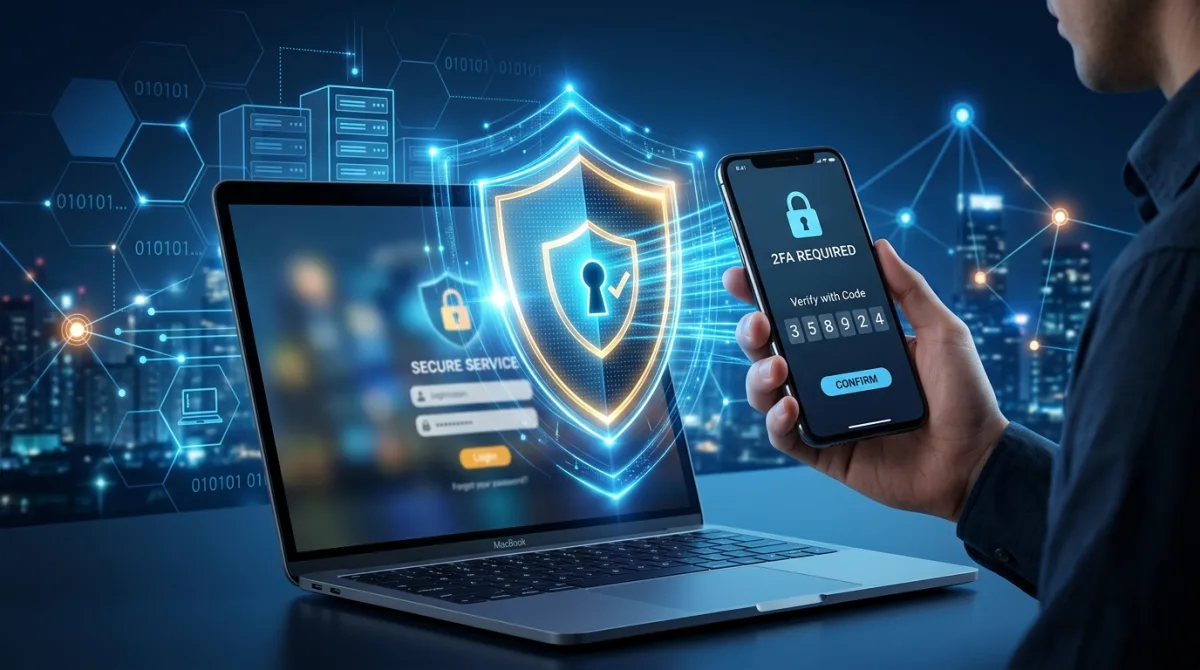
Weryfikacja dwuetapowa (Two-Factor Authentication) to dodatkowy krok podczas logowania, wymagający czegoś więcej niż tylko hasła. Najczęściej jest to jednorazowy kod generowany przez aplikację (np. Google Authenticator), przesyłany SMS-em lub e-mailem. Nawet jeśli ktoś pozna Twoje hasło, bez dostępu do tego drugiego elementu – zwykle Twojego telefonu – nie zaloguje się do panelu.
Dlaczego samo hasło to za mało?
Wycieki danych. Hasła używane w wielu miejscach internetu bywają ujawniane w wyniku włamań na inne serwisy. Jeśli ktoś użył tego samego hasła gdzie indziej, a doszło tam do wycieku, Twoje konto administracyjne staje się łatwym celem.
Ataki brute force. Automatyczne skrypty potrafią testować tysiące kombinacji haseł w krótkim czasie, szczególnie jeśli hasło nie jest wystarczająco skomplikowane lub system nie ogranicza liczby prób logowania.
Phishing. Fałszywe strony logowania, podszywające się pod prawdziwy panel administracyjny, mogą wyłudzić hasło bezpośrednio od użytkownika – bez potrzeby łamania czegokolwiek.
W każdym z tych scenariuszy samo hasło, nawet silne, nie chroni konta, jeśli trafi w niepowołane ręce. 2FA dodaje barierę, którą dużo trudniej pokonać, ponieważ wymaga fizycznego dostępu do drugiego urządzenia.
Jak 2FA działa w autorskim systemie CMS/CRM SeoWisely.pl?
W przeciwieństwie do popularnych, gotowych systemów CMS, gdzie 2FA bywa dodawane jako zewnętrzna wtyczka (co samo w sobie generuje dodatkowe ryzyko – patrz: nasz artykuł o kosztach i podatnościach wtyczek WordPressa), w autorskim systemie mechanizm weryfikacji dwuetapowej jest zaprojektowany jako integralna część logiki logowania. Oznacza to:
- pełną kontrolę nad tym, jak i kiedy 2FA jest wymagane (np. przy logowaniu z nowego urządzenia),
- brak zależności od zewnętrznego, niezależnie utrzymywanego komponentu, który mógłby zawierać własne luki bezpieczeństwa,
- możliwość dopasowania sposobu weryfikacji do potrzeb konkretnego klienta i jego panelu administracyjnego.
Czy 2FA komplikuje codzienne logowanie?
Dodatkowy krok podczas logowania może wydawać się mniej wygodny, ale w praktyce zajmuje to zaledwie kilka dodatkowych sekund – a poziom ochrony, jaki zapewnia, jest nieporównywalnie wyższy niż w przypadku samego hasła. To rozsądny kompromis, szczególnie w przypadku paneli administracyjnych dających dostęp do treści strony, danych klientów czy ustawień systemu.
Dla kogo 2FA jest szczególnie istotne?
Weryfikacja dwuetapowa ma znaczenie dla każdego, kto zarządza stroną internetową, ale staje się absolutnie kluczowa w przypadku systemów CRM przechowujących dane klientów, historię komunikacji czy informacje o zleceniach – tam nieautoryzowany dostęp mógłby oznaczać znacznie poważniejsze konsekwencje niż w przypadku prostej strony wizytówkowej.
Podsumowanie
Weryfikacja dwuetapowa to dziś nie dodatek "dla zaawansowanych", a standard, który powinien być fundamentem bezpieczeństwa każdego panelu administracyjnego. W autorskim systemie CMS/CRM, takim jak ten stojący za SeoWisely.pl, 2FA jest wbudowane w architekturę systemu od podstaw – zamiast być doklejonym z zewnątrz dodatkiem, jak ma to miejsce w wielu popularnych, gotowych rozwiązaniach.
Chcesz stronę lub system CRM z solidnymi zabezpieczeniami wbudowanymi od samego początku? Umów się na bezpłatną rozmowę: https://seowisely.pl/index.php#contact